Appunti sul campo
Appunti sul campo su strategia, governance ed esecuzione dell’IA.
Nota editoriale: la ricerca e la stesura sono assistite dall’IA. Le affermazioni metodologiche, le citazioni normative e le raccomandazioni si fondano su ricerca documentata — ogni articolo include riferimenti alle fonti specifiche. Daniela Piskackova — Co-fondatrice e AI Audit Lead — è la garante della metodologia di ricerca dietro il nostro lavoro. Questa trasparenza rispecchia ciò che siamo: un’azienda AI-native.
Conformità GDPR: documenti per imprese di 50-500 persone
Conformità GDPR per imprese di 50-500 persone: registro, informative, contratti, sicurezza e criteri per decidere se servono DPIA e DPO nel concreto.
App whistleblowing e ispezione del Garante: cosa verificare
App whistleblowing e ispezione del Garante: quattro controlli sul sistema esistente, dalla via orale alla catena hosting, per decidere se tenerlo.
Atto di nomina del responsabile del trattamento: come farlo
Come preparare l’atto di nomina del responsabile del trattamento: mappa del servizio, tre vie contrattuali, allegati, sub-responsabili e verifiche.
Titolare o responsabile del trattamento: il test per decidere
Un metodo pratico per stabilire se un'organizzazione agisce da titolare o responsabile del trattamento, attività per attività, e scegliere l'accordo corretto.
Controlli GPS sulle auto aziendali: cosa può fare il datore
Come gestire i controlli GPS sulle auto aziendali dei dipendenti: articolo 4, GDPR, viaggi privati, accessi della capogruppo e impostazioni da disattivare.
Accordo sul trattamento dei dati per piccole imprese: guida pratica
Come verificare, completare e gestire un accordo sul trattamento dei dati per piccole imprese, usando anche le clausole ufficiali gratuite 2021/915.
Devo cancellare i dati personali anche dai backup?
Devo cancellare i dati personali anche dai backup? Una guida per valutare l'articolo 17, distinguere le copie e impedire il ripristino dei dati cancellati.
Quando serve il responsabile della protezione dei dati
Scopra quando serve il responsabile della protezione dei dati, come verificare i quattro percorsi e quale prova conservare dopo la decisione.
Quando il GDPR si applica fuori dall'UE: test pratico
Verifichi quando il GDPR si applica fuori dall'UE tramite stabilimento, offerta e monitoraggio, distinguendo il targeting dalla semplice accessibilità.
UK GDPR e clienti fuori dal Regno Unito: quando si applica
UK GDPR e clienti fuori dal Regno Unito: verifica stabilimento, offerta, monitoraggio, doppio ambito UK-UE, rappresentante e trasferimenti.
Conservazione dei dati personali: tempi e metodo GDPR
La conservazione dei dati personali non ha un termine unico nel GDPR: trovi le fonti applicabili, crei un piano e provi cancellazioni ed eccezioni.
Quando i dati di contatto aziendali sono dati personali
Come classificare i dati di contatto aziendali, distinguere persone e organizzazioni e applicare separatamente GDPR ed ePrivacy al marketing B2B.
Notifica violazione dati personali: come decidere
Come decidere la notifica di una violazione dati personali: consapevolezza, 72 ore, rischio, relazione per fasi e prova della conclusione.
Interesse legittimo o consenso: come scegliere nel GDPR
Interesse legittimo o consenso? Confronti scelta, test, diritti ed ePrivacy per documentare la base corretta nel GDPR senza scorciatoie.
Registro delle attività di trattamento: guida operativa
Costruisca un registro delle attività di trattamento utile e verificabile: ruoli, campi dell'articolo 30, deroga, evidenze e aggiornamenti.
Base giuridica GDPR: che cos’è e come sceglierla
La base giuridica GDPR spiega perché un trattamento è lecito: scopra le sei basi europee, come scegliere quella corretta e quali prove conservare.
Violazione dei dati personali: definizione ed esempi
Una violazione dei dati personali non è solo un attacco informatico: scopra cosa conta, sei casi concreti e come organizzare la prima ora.
Richiesta di accesso ai dati personali: cos’è una SAR
Una richiesta di accesso ai dati personali può arrivare senza modulo o parole speciali: scopra il termine, la ricerca, la copia e le prime azioni.
Cosa deve contenere un'informativa sulla privacy
Cosa deve contenere un'informativa sulla privacy: campi degli articoli 13 e 14, tempi di consegna, eccezioni e prove da conservare.
Quando è obbligatoria una DPIA: guida alla decisione
Scopra quando è obbligatoria una DPIA, come valutare il rischio elevato, usare i nove criteri e documentare correttamente sia il sì sia il no.
Responsabilizzazione e RGPD: cosa deve documentare un'impresa UE
La responsabilizzazione RGPD impone di dimostrare la conformità, non solo di dichiararla. I documenti che un'impresa UE deve tenere — registro, DPIA, policy — e come costruirli.
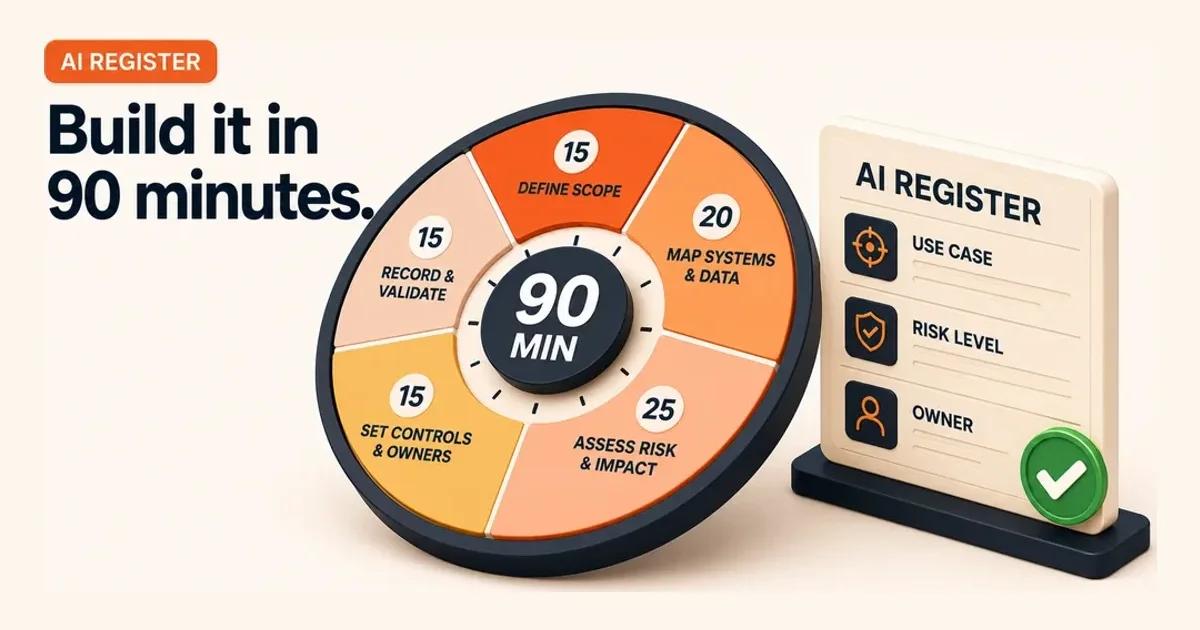
Come costruire un registro di IA in 90 minuti (regolamento UE sull'IA)
Una guida in cinque passi e 90 minuti per costruire il registro di IA prima che, da dicembre 2027, inizino ad applicarsi gli obblighi dell'articolo 26 del regolamento sull'IA. Colonne iniziali, insidie, regole sul responsabile.
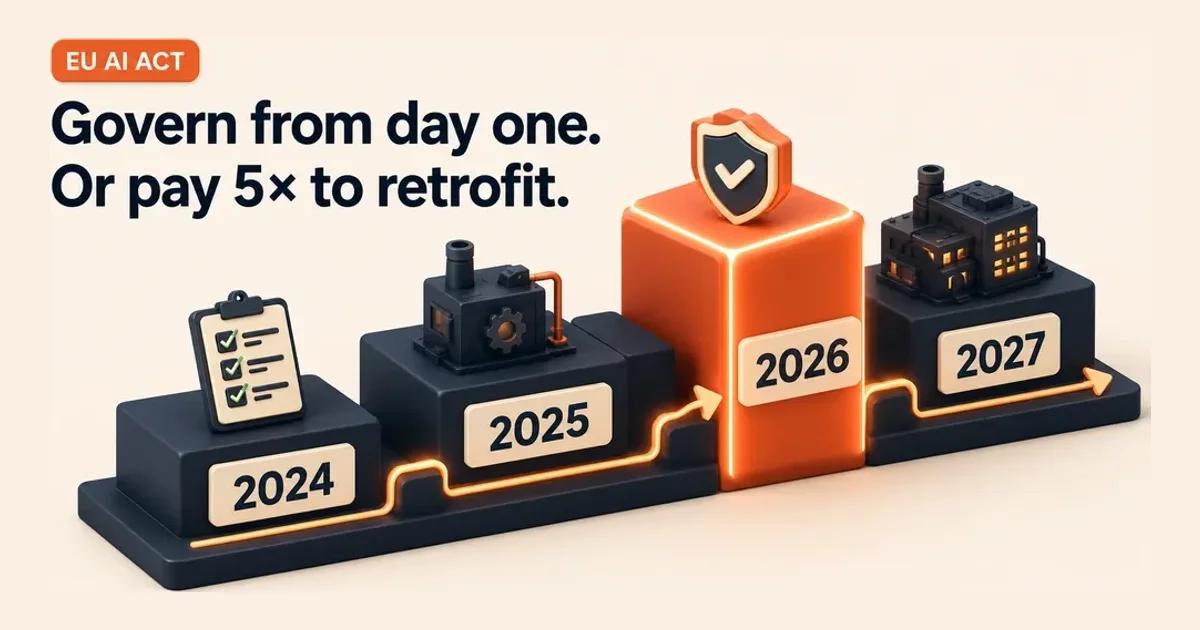
Governance dell'IA fin dal primo giorno: il costo del retrofit per le PMI
Le regole sull'IA convergono: regolamento UE sull'IA (alto rischio dal dic. 2027), leggi statali USA, Asia. Le PMI che costruiscono la governance dal primo giorno evitano la trappola del retrofit in stile GDPR.