Gobernanza de la IA desde el primer día: el coste de adaptarla después
Las normas sobre IA convergen — Reglamento de IA (alto riesgo desde diciembre de 2027), leyes estatales en EE. UU., Asia. Las pymes que gobiernan la IA desde el primer día esquivan la trampa de costes del estilo RGPD.
En junio de 2020, un distribuidor británico de 180 personas al que llamaremos Northbridge Trading pagó 142.000 £ por adaptar el RGPD a posteriori: un registro de las actividades de tratamiento, tres EIPD, un protocolo de actuación ante violaciones de seguridad, seis contratos con proveedores y la reconstrucción de un CRM con protección de datos desde el diseño que esos mismos consultores habían presupuestado en 28.000 £ si se hubiera diseñado dos años antes. El director de operaciones que firmó aquellas facturas mira ahora el mismo precipicio, esta vez con la IA.
La factura de readaptación que nadie había previsto
Northbridge Trading es un caso compuesto, cosido a partir de cuatro encargos reales entre 2019 y 2021. Cambiamos los nombres; las cifras son reales. El patrón importa, porque está a punto de repetirse.
En mayo de 2018, Northbridge dio por cumplido el RGPD con una plantilla de política de 200 £ y la sensación de que el trabajo estaba hecho. En mayo de 2020 llegó la primera solicitud de ejercicio de derechos; le siguió un cuasiincidente de seguridad en la integración de nóminas, y una reclamación ante la ICO se presentó dos semanas después. Para el tercer trimestre de 2020, la empresa había contratado a un asesor externo y a un ingeniero de privacidad para levantar un registro de las actividades de tratamiento, tres evaluaciones de impacto relativas a la protección de datos, un protocolo de respuesta a incidentes, seis contratos de encargo del tratamiento con proveedores y la reconstrucción de un CRM con controles de protección de datos desde el diseño readaptados a flujos de datos ya en producción. La factura ascendió a unas cinco veces la base de diseño desde el inicio que esa misma consultora había presupuestado frente a la arquitectura de 2017, pagada bajo presión regulatoria.
Seis años después, ese mismo director de operaciones opera tres herramientas de IA desplegadas a lo largo de 2025: un asistente de cribado de currículums, un generador de resúmenes de llamadas comerciales y un chatbot de atención al cliente. Ningún registro de IA, ninguna clasificación de los casos de uso por nivel de riesgo, ninguna documentación del art. 26, ningún programa de alfabetización del art. 4. El Reglamento de IA (EU AI Act) entró en vigor el 1 de agosto de 2024 1; tras el Digital Omnibus (Reglamento (UE) 2026/1744), las obligaciones de alto riesgo del anexo III se aplican desde el 2 de diciembre de 2027, mientras que la transparencia del art. 50 rige ya desde el 2 de agosto de 2026 2. La herramienta de cribado de currículums es un sistema de IA de alto riesgo del anexo III. El UK GDPR obliga a esta empresa desde que empezó a tratar datos personales; la guía de la ICO sobre IA es la interpretación del regulador de cómo se aplica esa norma a la IA —no un código normativo, sino la referencia que empleará la ICO para evaluarla 7. «Me niego —nos dice— a firmar ese cheque por segunda vez».
La convergencia: por qué «esperar a ver» dejó de ser prudente en 2024
La «convergencia global» que sustenta el argumento del diseño desde el inicio no es un eslogan publicitario. En 2024, el volumen regulatorio se volvió medible y la espina dorsal técnica compartida se hizo visible.
Las cifras que los reguladores no quieren que pase por alto
El AI Index 2025 de Stanford HAI registra 59 normas federales sobre IA dictadas en EE. UU. en 2024, más del doble que en 2023, repartidas entre el doble de organismos 3. Los estados de EE. UU. aprobaron 131 leyes sobre IA en un solo año, frente a las 49 acumuladas hasta 2023. Las menciones legislativas a la IA crecieron un 21,3 % en 75 países en 2024. Para un director de operaciones que decide si actuar ahora o esperar, ese volumen no es ruido de fondo. Es la señal.
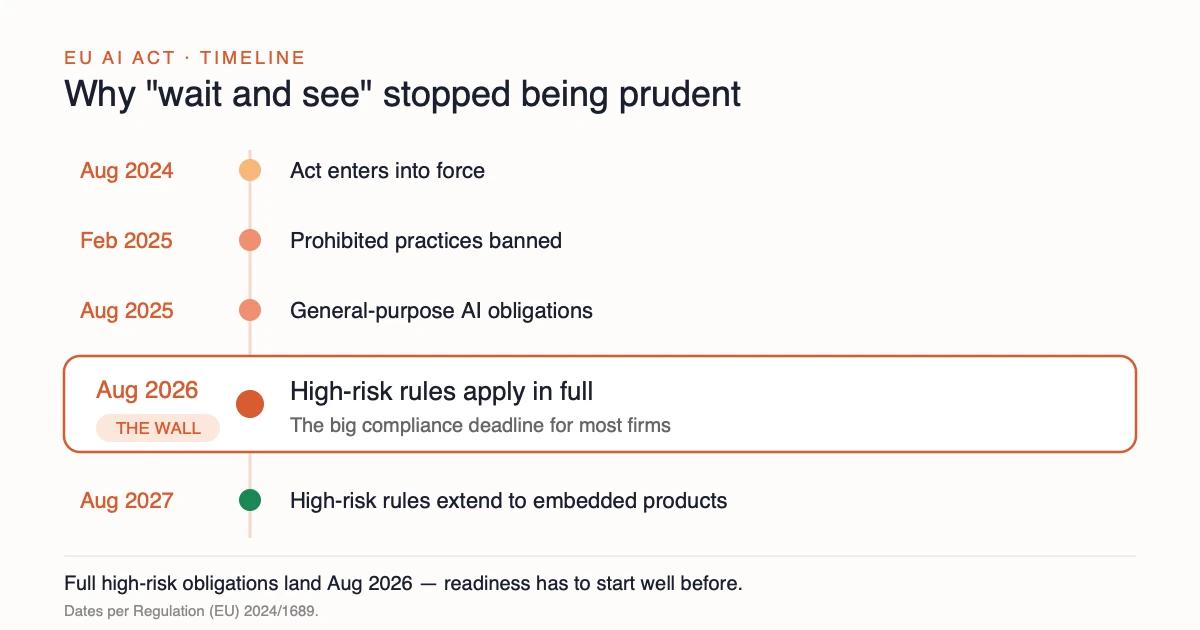
El Reglamento (UE) 2024/1689 entró en vigor el 1 de agosto de 2024 1. El calendario escalonado tras el Omnibus es la hoja de ruta más clara disponible: la mayoría de las prácticas prohibidas, desde el 2 de febrero de 2025 (dos nuevas prohibiciones, desde el 2 de diciembre de 2026); obligaciones de la IA de uso general, desde el 2 de agosto de 2025; transparencia del art. 50, desde el 2 de agosto de 2026; sistemas de alto riesgo del anexo III, desde el 2 de diciembre de 2027; productos de alto riesgo integrados del anexo I, desde el 2 de agosto de 2028 2. No es un único precipicio. Es una escalera. Las pymes que esperan al último peldaño ya se han saltado dos.
El ancla compartida: OCDE, NIST, ISO/IEC 42001
Bajo el volumen subyace un eje común que hace que una gobernanza diseñada pronto perdure entre jurisdicciones. Los Principios de IA de la OCDE, revisados en mayo de 2024, han sido adoptados por 47 países o más 4. Constituyen la base explícita de la alineación entre la UE, el Reino Unido, EE. UU. y el G7. El NIST AI Risk Management Framework 1.0 organiza las obligaciones en torno a cuatro funciones: Govern, Map, Measure y Manage 5. El programa de normas del Reglamento de IA remite a ese núcleo; el UK AI Playbook (febrero de 2025) codifica 10 principios para la IA del sector público y anticipa normas equivalentes para su cadena de suministro 6.
ISO/IEC 42001 se ha convertido en la certificación que ahora exigen los pliegos de compras de las pymes y medianas empresas. Una gobernanza diseñada frente a la intersección de los principios de la OCDE, las funciones del NIST y los requisitos de la ICO sobrevive a cualquier endurecimiento de un régimen aislado. El eje común absorbe la variación.
¿Por qué se desmorona el «del cumplimiento se encarga el proveedor» ante el artículo 26?
La frase más difícil de escribir en la página de marketing de cualquier proveedor es: «No podemos asumir por usted el trabajo del responsable del despliegue». Bajo el Reglamento de IA, la frontera entre proveedor y responsable del despliegue es explícita, y no se desplaza porque usted haya contratado una edición empresarial.
El modelo de responsabilidad compartida, en lenguaje llano
El artículo 16 fija lo que debe hacer el proveedor: evaluación de la conformidad, documentación técnica, vigilancia poscomercialización 1. El artículo 26 fija lo que debe hacer el responsable del despliegue: usar el sistema según las instrucciones, garantizar la supervisión humana, velar por que los datos de entrada sigan siendo pertinentes, conservar los registros de los usos de alto riesgo al menos seis meses e informar a los trabajadores y clientes afectados. El artículo 4 obliga a proveedores y responsables del despliegue a adoptar medidas que apoyen la alfabetización en materia de IA de su personal y de otras personas que se ocupen en su nombre del funcionamiento y el uso de sistemas de IA, teniendo en cuenta sus conocimientos técnicos, su experiencia, su educación y formación y el contexto de uso; no exige garantizar un nivel concreto de alfabetización. El artículo 50 exige que los usuarios sepan cuándo interactúan con una IA, en todos los niveles de riesgo.
Esos cuatro artículos describen obligaciones que recaen en la pyme. El contrato de encargo que firma un proveedor no las reasigna.
Lo que ChatGPT Enterprise y Copilot no externalizan
En el momento en que una pyme británica pega un CV en ChatGPT para cribar candidatos, se convierte en responsable del despliegue de un sistema de IA de alto riesgo conforme al anexo III 1. Esa clasificación del caso de uso es decisión del responsable del despliegue. La página de privacidad empresarial de OpenAI cubre garantías del lado del modelo: ningún entrenamiento con datos de negocio, cifrado, registros de auditoría. No clasifica su caso de uso, no redacta su protocolo de supervisión humana, no forma a su personal ni mantiene los registros del responsable del despliegue del art. 26, apdo. 6. Una pyme de 40 personas que usa una IA de cribado de currículums soporta las mismas obligaciones del art. 26 que un empleador del FTSE 100. El tamaño de la empresa no figura en la regla de clasificación.
Bajo el UK GDPR, la relación con el responsable del tratamiento sigue la misma lógica. Los datos personales en una instrucción convierten a la pyme en responsable del tratamiento. Los derechos del interesado no son delegables en un proveedor.
La ICO lo dejó claro desde 2023
La guía de la ICO sobre IA explica cómo se aplican los principios del UK GDPR al tratamiento de datos personales mediante IA, incluidos los requisitos de EIPD, la mitigación de sesgos y las decisiones individuales automatizadas 7. La guía está en revisión a raíz de la Data (Use and Access) Act 2025, que entró en vigor el 19 de junio de 2025. El conjunto de herramientas de auditoría de IA de la ICO ofrece listas de comprobación concretas en materia de gobernanza, responsabilidad proactiva, transparencia y derechos individuales 8. Esas listas describen lo que el responsable del despliegue necesita antes de que la ICO se persone, no después. Las tres herramientas de Northbridge no tienen nada de ello. El contrato de encargo del proveedor cubre al proveedor. La laguna es del responsable del despliegue.
La evidencia del coste de readaptar el RGPD: lo que sabemos empíricamente
La defensa empírica de diseñar pronto la gobernanza no se construye sobre la intuición. Se construye sobre lo que les ocurrió a las empresas de la UE que trataron el RGPD como una ocurrencia tardía en 2018.
MIT Sloan / Bessen et al.: el único estudio de readaptación con N grande que tenemos
El estudio de MIT Sloan / Bessen, Janßen, Peukert y Seamans comparó empresas de la UE y de fuera de la UE después de que comenzara la aplicación en mayo de 2018. Los hallazgos son directos: las empresas de la UE recortaron un 26 % los datos almacenados y un 15 % el uso de computación, frente a los grupos de control de fuera de la UE 9. La reducción se concentró en el grupo que no había diseñado pensando en la privacidad desde el principio: el grupo de readaptación. No fueron multas ni honorarios de abogados. Fueron trastornos operativos: productos retirados, conjuntos de datos de marketing depurados, integraciones reconstruidas desde cero. Las empresas que habían diseñado la privacidad desde 2016 absorbieron la misma regulación sin esos recortes.
Northbridge Trading siguió la vía de la readaptación. Dio por cumplido el RGPD en 2018 con una plantilla de política de 200 £ y descubrió el coste real dos años más tarde. Los datos de MIT Sloan describen exactamente aquello que pagó: la reingeniería arquitectónica que llega cuando se incorporan obligaciones de cumplimiento a un sistema que no se diseñó para soportarlas.
El multiplicador de readaptación de 2,4 veces
Los valores de referencia de coste de readaptación del sector llegan a la misma conclusión desde el lado del coste: las pymes rezagadas pagaron unas 2,4 veces lo que pagaron las competidoras que diseñaron desde el inicio, sumando el registro de las actividades de tratamiento, las EIPD, los registros de bases jurídicas, los procesos ante violaciones de seguridad, la renegociación de los contratos de encargo y la reingeniería del CRM.
Cada una de esas categorías del RGPD tiene un equivalente directo en el Reglamento de IA. Un registro de IA sustituye al registro de las actividades de tratamiento. Una evaluación de impacto relativa a los derechos fundamentales del artículo 27 sustituye a la EIPD del RGPD. La conservación de registros del responsable del despliegue del art. 26, apdo. 6, sustituye al registro de violaciones de seguridad. Las categorías son las mismas; el entrelazamiento es más profundo. Los modelos de IA, las instrucciones y los flujos de trabajo están acoplados arquitectónicamente de un modo que los flujos de datos no lo estaban. Desacoplar los puntos de registro o los controles de supervisión de una canalización de IA ya desplegada es una reescritura de ingeniería, no un documento de política. Por eso el multiplicador de Northbridge, de unas 5 veces, se sitúa holgadamente dentro del rango que predicen los datos del sector bajo presión sancionadora.
La aritmética del coste para una pyme: diseñar desde el inicio frente a readaptar, línea a línea
El multiplicador de readaptación y los datos operativos de MIT Sloan son anclas útiles, pero un director de operaciones necesita cifras que pueda llevar a un documento del consejo. He aquí la aritmética para una pyme de 180 personas que opera tres herramientas de IA.
Base de diseño desde el inicio para una pyme de 180 personas con 3 herramientas de IA
Diseñar la gobernanza de la IA desde el principio, repartido a lo largo de doce semanas, cuesta, según nuestra experiencia en estos encargos:
- Registro de IA y clasificación de los casos de uso por nivel de riesgo: de 4 a 6 días de trabajo interno más una revisión de consultoría de 2.000-4.000 £
- Programa de alfabetización del art. 4 (base de 90 minutos para todo el personal; jornada completa para los responsables de IA): 3.000-5.000 £
- Protocolo de supervisión humana y conservación de registros del art. 26, apdo. 6, integrados en la arquitectura: 4.000-6.000 £ de ingeniería más una revisión jurídica de 2 días
- Paquete de diligencia debida sobre proveedores con contratos de encargo, fichas de modelo y trazabilidad de la IA de uso general: 2.000-3.000 £
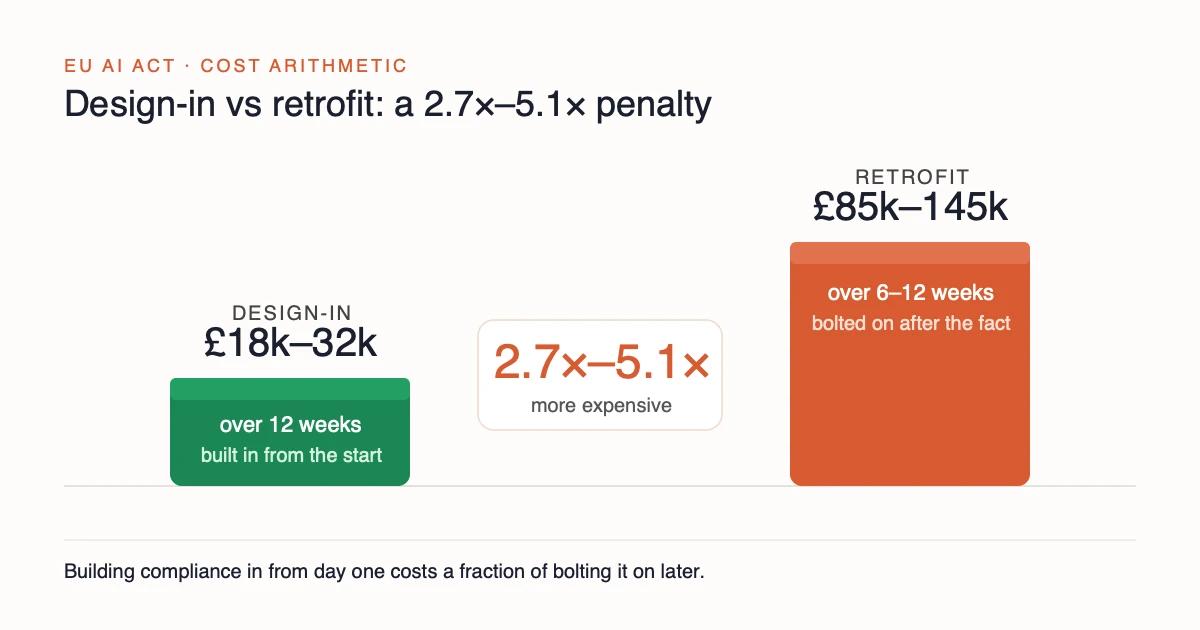
Total orientativo de diseño desde el inicio: 18.000-32.000 £ a lo largo de doce semanas.
Presupuesto de readaptación bajo presión sancionadora (3.er trimestre de 2026)
Adaptar ese mismo conjunto bajo la presión del tercer trimestre de 2026 cuesta sustancialmente más:
- Asesoría externa para delimitar la exposición al anexo III tras un incidente: 15.000-25.000 £
- FRIA (art. 27) y actualización de la EIPD sobre tres herramientas ya desplegadas: 20.000-35.000 £
- Readaptación de la conservación de registros y reconstrucción del flujo de supervisión humana: 40.000-70.000 £
- Consulta a los trabajadores, avisos de transparencia y divulgaciones a clientes: 8.000-12.000 £
Total orientativo de readaptación: 85.000-145.000 £ en seis a doce semanas de subsanación comprimida. Frente al coste de diseñarla desde el inicio, la readaptación multiplica el gasto por unas 2,7 veces en el extremo inferior y por 8,1 en el superior. En Northbridge fue unas 5 veces mayor, dentro de ese intervalo.
Por qué el multiplicador es peor que con el RGPD
Tres razones estructurales empujan el multiplicador de readaptación de la IA por encima de la cifra del RGPD. Primera, los flujos de trabajo de IA están entrelazados: las instrucciones, las versiones de los modelos y las acciones automatizadas posteriores están acopladas por diseño, de modo que la superficie de refactorización es mayor que reconectar flujos de datos. Segunda, las reconstrucciones para compras corren en paralelo al plazo del regulador. Una pyme que pierde licitaciones mientras subsana paga ambos costes a la vez. Tercera, el techo sancionador es más alto. El artículo 99 fija las multas en hasta el 7 % del volumen de negocios anual mundial o 35 millones EUR para las prácticas prohibidas 1. La vía de responsabilidad civil específica, en cambio, ya no existe: la Comisión retiró en octubre de 2025 la propuesta de Directiva sobre responsabilidad en materia de IA (AI Liability Directive).
Para una pyme británica con 25 millones de libras de volumen de negocios anual, un cálculo base conservador (antes de las reducciones para pymes) alcanza los 750.000 EUR 1. El coste del diseño desde el inicio no es un sobrecoste de cumplimiento. Es una cobertura frente a una multa que es un múltiplo de sí mismo.
¿Qué siete documentos componen la gobernanza de la IA desde el primer día?
La gobernanza de la IA desde el primer día para una pyme de 50 a 500 empleados no es abstracta. Son siete documentos que puede tener listos en quince días.
1-3: Inventario y clasificación
Documento 1 — Registro de IA. Un esquema de una página: nombre del sistema, proveedor, modelo, caso de uso, clases de datos, nivel de riesgo, responsable, protocolo de supervisión y fecha de revisión. No requiere un consultor para construirlo; requiere disciplina para mantenerlo.
Documento 2 — Árbol de decisión de clasificación por nivel de riesgo. Asociado a las categorías del anexo III: cribado en el empleo, evaluación de solvencia, acceso a la educación, identificación biométrica e infraestructuras críticas 1. Si una herramienta toca cualquiera de esos flujos de trabajo, activa las obligaciones de alto riesgo.
Documento 3 — Paquete de diligencia debida sobre proveedores. Contrato de encargo del tratamiento, ficha del modelo, divulgación de la IA de uso general, resumen de la evaluación de la conformidad y lista de subencargados. Aquí importa que el proveedor subyacente sea signatario del GPAI Code of Practice 13.
4-5: Operar y proteger
Documento 4 — Protocolo de supervisión humana. El artículo 26, apdo. 2, exige al responsable del despliegue asignar la supervisión a personas físicas con la competencia, la formación y la autoridad necesarias, y prestarles apoyo para ejercerla 1. El protocolo precisa quién es esa persona, el flujo de anulación, los criterios de escalado y la cadencia de revisión.
Documento 5 — Programa de alfabetización en materia de IA del art. 4. Una base de 90 minutos para todo el personal, media jornada para los usuarios avanzados y jornada completa para los responsables de IA, actualizado anualmente 1. El artículo 4 se aplica a proveedores y responsables del despliegue; no fija programa ni duración y valora las medidas según los conocimientos técnicos, la experiencia, la formación y el contexto de uso, no según el tamaño de la plantilla.
6-7: Documentar y responder
Documento 6 — Proceso de conservación de registros e incidentes. Los registros del responsable del despliegue del art. 26, apdo. 6, la vigilancia de la deriva de los modelos y los controles del ciclo de vida de seguridad de las Guidelines for Secure AI System Development del NCSC, guía conjunta con CISA y 21 agencias internacionales de ciberseguridad 10. Integre el registro en la arquitectura; los documentos de política sin puntos de integración en la arquitectura fallan en la auditoría.
Documento 7 — Paquete de transparencia e información a los trabajadores. Los avisos a los usuarios del artículo 50 para la IA de cara al cliente, la información a los trabajadores del artículo 26, apdo. 7, para cualquier IA que vigile a los empleados, y un cauce de reclamación claro 1.
Anclados a marcos avalados por los reguladores
Cada documento se corresponde con las listas de comprobación de gobernanza y responsabilidad proactiva del marco de auditoría de IA de la ICO 8 y con el núcleo del NIST AI RMF: Govern, Map, Measure y Manage 5. ISO/IEC 42001 se corresponde con ese mismo conjunto de siete documentos. Constrúyalos una vez y satisfacen varios regímenes a la vez.
Las compras son el mecanismo de aplicación que sus clientes adelantaron
Todos los resultados de búsqueda enmarcan la aplicación del Reglamento de IA desde la óptica de las multas del regulador. Ninguno menciona lo que las pymes británicas que venden al mercado intermedio y a las grandes empresas ya están constatando en 2026: el cuestionario del comprador llegó antes.
Qué piden ahora los compradores del mercado intermedio y las grandes empresas
Los cuestionarios para proveedores en las licitaciones británicas de fase avanzada ya remiten a las familias de controles de ISO/IEC 42001 y al núcleo de cuatro funciones del NIST AI RMF 5. Piden pruebas de un registro de IA y de la clasificación de los casos de uso por nivel de riesgo, un protocolo de supervisión humana documentado frente al artículo 26, apdo. 2 1, y la divulgación de subencargados con la trazabilidad del modelo de IA de uso general: qué modelo fundacional, qué proveedor, qué signatario del Code of Practice 13. Los equipos de compras no esperan a las guías de aplicación. Están protegiendo sus propias cadenas de suministro frente a la responsabilidad que se les traslada cuando la herramienta de IA de un proveedor desencadena un incidente.
Los siete documentos de la sección anterior son exactamente lo que pide un cuestionario de proveedores en su Sección 9.
Northbridge pierde una licitación en el 2.º trimestre de 2026
Northbridge Trading se presentó a un contrato de 420.000 £ a tres años con un cliente regulado del mercado intermedio en el segundo trimestre de 2026. La Sección 9 decía: «Mantenga un registro de IA, un proceso de FRIA y un protocolo de supervisión humana; aporte pruebas». Northbridge no pudo responder. El contrato fue a parar a una competidora con un registro de una página y una arquitectura de políticas alineada con el NIST. La reconstrucción impulsada por las compras se asienta ahora sobre el plazo del regulador. Ambos relojes corren.
La herencia del sector público
Las pymes británicas que venden a la Administración se enfrentan al mismo estándar por un canal distinto. El AI Playbook del gobierno, publicado en febrero de 2025, establece 10 principios que abarcan el uso ético, la responsabilidad proactiva, la transparencia y la gestión del ciclo de vida, y los proveedores los heredan como condiciones contractuales 6. El AI Opportunities Action Plan del DSIT, aceptado en su totalidad en enero de 2025, refuerza el despliegue responsable de la IA como expectativa de la cadena de suministro 11. El AI Foundation Models Initial Report de la CMA añade una óptica de protección del consumidor y de competencia que se superpone a cualquier despliegue de un modelo fundacional 12.
Pasar desapercibido para el regulador no le libra del cuestionario del comprador. Northbridge lo averiguó por la vía cara.
Qué aplaza —y qué NO aplaza— el Digital Omnibus
El titular sobre el Digital Omnibus («la UE retrasa el Reglamento de IA») no sobrevive a una lectura atenta del Reglamento (UE) 2026/1744 finalmente adoptado. La confusión es comprensible. El titular no es exacto.
Lo que ya está vigente y no se ha aplazado
Cuatro obligaciones ya están en vigor y el Omnibus no aplazó ninguna, aunque sí reformuló la del artículo 4. La mayoría de las prácticas prohibidas lo están desde el 2 de febrero de 2025 2; dos nuevas prohibiciones (ultrasuplantaciones íntimas de personas identificables sin su consentimiento e IA que genere material de abuso sexual infantil) rigen desde el 2 de diciembre de 2026. La obligación de alfabetización en materia de IA del artículo 4 rige desde el 2 de febrero de 2025 1. Las obligaciones de los proveedores de IA de uso general y el régimen del Code of Practice entraron en vigor el 2 de agosto de 2025. Y el UK GDPR ya es vinculante para toda organización británica que trate datos personales, pymes incluidas; la guía de la ICO sobre IA y protección de datos es la interpretación del regulador sobre cómo se aplica esa norma a los sistemas de IA —no un código normativo, sino la base práctica de cumplimiento que la ICO evaluará 7.
Lo que el Digital Omnibus aplaza realmente
El Omnibus aplaza las obligaciones de alto riesgo de las secciones 1 a 3 del capítulo III —para los proveedores, la evaluación de la conformidad, la documentación técnica y el registro en la base de datos de la UE; para los responsables del despliegue, las obligaciones del artículo 26 y la FRIA del artículo 27— al 2 de diciembre de 2027 para los sistemas del anexo III y al 2 de agosto de 2028 para los del anexo I. No aplaza los requisitos de transparencia del artículo 50 ni la obligación de alfabetización del artículo 4. Esas obligaciones siguen en el calendario original.
El Omnibus ya no es una propuesta: el Parlamento Europeo lo aprobó el 16 de junio de 2026 y el Consejo el 29 de junio de 2026; el Reglamento (UE) 2026/1744 se publicó en el Diario Oficial el 24 de julio de 2026 y está en vigor desde el 27 de julio de 2026. Las nuevas fechas son firmes. Las pymes que leyeron «pospuesto a 2027» y por eso aplazaron el diseño de su gobernanza ya van por detrás de las obligaciones que nunca se movieron: los artículos 4 y 50.
El núcleo estable tras el Omnibus
Una gobernanza diseñada frente al núcleo estable (clasificación del riesgo por caso de uso, supervisión humana, conservación de registros por el responsable del despliegue, documentación de la FRIA y de la EIPD, formación en alfabetización en IA, divulgación de transparencia) sigue siendo válida tras el Reglamento (UE) 2026/1744. El Omnibus cambia cuándo se aplican las obligaciones del anexo III (desde el 2 de diciembre de 2027), no si una pyme necesita un registro, un protocolo de supervisión y un proceso de incidentes antes de esa fecha. Los artículos 4 y 50 ya se aplican.
¿Cómo puede una pyme construir la gobernanza de la IA en 12 semanas?
Doce semanas bastan para entregar una gobernanza diseñada desde el inicio si el trabajo se secuencia. He aquí el plan semana a semana para una pyme de 50 a 500 empleados que parte de cero.
Semanas 1-3 — Inventariar y clasificar
Descubra cada herramienta de IA en uso, incluida la IA en la sombra («shadow AI»): Copilot integrado en Microsoft 365, IA de extensiones de navegador, módulos SaaS de nicho con funciones de IA que su equipo de compras nunca evaluó explícitamente. Levante el registro de IA y asigne un responsable por sistema. Pase el árbol de clasificación por nivel de riesgo frente al anexo III y marque cualquier exposición en el cribado de RR. HH., la evaluación de solvencia, la educación, la identificación biométrica o las infraestructuras críticas 1. Realice una revisión rápida de la base jurídica bajo el UK GDPR para cada sistema que trate datos personales 7.
Semanas 4-7 — Operar y documentar
Redacte el protocolo de supervisión humana para cada sistema de alto riesgo y de riesgo limitado: persona física designada, flujo de anulación, criterios de escalado, cadencia de revisión (Documento 4). Implante la conservación de registros del art. 26, apdo. 6, allí donde la plataforma lo permita; construya el registro del lado del responsable del despliegue en los demás casos. No deje esto en manos de documentos de política 8. Imparta el programa de alfabetización en materia de IA del art. 4: primero la base de 90 minutos para todo el personal, después las sesiones de mayor profundidad para usuarios avanzados y responsables de IA 1. Actualice las EIPD y las FRIA frente al conjunto de herramientas de la ICO para cada sistema de alto riesgo.
Semanas 8-12 — Listo para compras y revisión
Construya el paquete de diligencia debida sobre proveedores: contratos de encargo, fichas de modelo, trazabilidad de la IA de uso general, listas de subencargados y condición de signatario del Code of Practice para cada proveedor de modelos fundacionales 13. Publique los avisos de transparencia del artículo 50 sobre la IA de cara al cliente; informe a los trabajadores afectados conforme al artículo 26, apdo. 7 1. Asocie los siete documentos al formato de cuestionario de compras que envían los compradores del mercado intermedio: familias de controles de ISO/IEC 42001 y funciones del NIST AI RMF 5. Programe la primera revisión trimestral de gobernanza y designe a un responsable de la alta dirección conforme al requisito del conjunto de herramientas de la ICO 8.
Dos antipatrones que evitar
Primero: contratar una suscripción de herramientas de 40.000 £ antes de tener el registro cumplimentado. Las herramientas sin un alcance de gobernanza son pura fachada. La herramienta saca a la luz riesgos que la pyme aún no ha definido.
Segundo: tratar la alfabetización del art. 4 como un seminario web único. La obligación no se da nunca por cumplida y se mide con los criterios del artículo 4, no solo por la función 1. Una sesión inaugural de 90 minutos satisface la base; no satisface la actualización anual ni las sesiones más profundas para los responsables de IA. La reescritura arquitectónica que pagaron quienes readaptaron el RGPD llegó porque se redactaron documentos de política y se saltó la ingeniería. El mismo patrón, aplicado a la IA, produce el mismo resultado.
Lección aprendida
La lección que Northbridge ya pagó
En junio de 2020, el director de operaciones de Northbridge firmó 142.000 £ en facturas para readaptar el RGPD frente a una base de diseño desde el inicio de 28.000 £. Aquello no fue un fallo de compras. Fue lo que ocurre cuando un operador competente trata el cumplimiento como algo que añadir una vez que el producto funciona. Los datos de MIT Sloan convierten esa experiencia en un patrón: las empresas de la UE recortaron un 26 % los datos almacenados y un 15 % la computación tras 2018, con el impacto más acusado entre las que no habían integrado la privacidad desde el primer día 9. El Reglamento de IA está a punto de repetir esa lección.
Las readaptaciones de la gobernanza de la IA salen peor porque la conservación de registros, la supervisión humana y las instrucciones están entrelazadas con la arquitectura de los flujos de trabajo. Las compras están haciendo cumplir el Reglamento antes que los reguladores. Los siete documentos cuestan 18.000-32.000 £ si se diseñan desde el inicio; cuestan 85.000-145.000 £ si se readaptan bajo la presión sancionadora y de compras a la vez. La aritmética no es sutil.
Resumen
Gobernanza de la IA desde el primer día — adaptar después cuesta más
│
├─ La trampa de la adaptación tardía
│   ├─ Precedente del RGPD — una pyme pagó ~5x por adaptarlo tarde
│   ├─ El Reglamento de IA es peor — prompts & registros en el flujo
│   └─ Las cifras — de diseño 18–32k £ vs adaptación 85–145k £
│
├─ No se puede externalizar
│   ├─ Artículo 26 — la tarea del responsable del despliegue sigue en la pyme
│   └─ Comprar Copilot — el proveedor cubre el modelo, no su caso de uso
│
└─ Ahora, no en 2027
    ├─ Primero las compras — los cuestionarios RFP obligan antes que las multas
    ├─ Omnibus — aplaza el alto riesgo para todos; alfabetización y transparencia ya se aplican
    └─ Siete artefactos — registro, supervisión, trazas, alfabetización
Lecturas relacionadas
- LLM local frente a LLM en la nube y la seguridad de los datos: la pregunta equivocada (2026)EN(artículo en inglés) — el conjunto de controles de clasificación de datos y DLP que los siete documentos de gobernanza dan por sentado que ya está implantado.
- «Human-in-the-loop» no es supervisión. Es una disciplina de diseño. — cómo la obligación de supervisión humana del artículo 26 se convierte en un sistema de umbrales operativo y no en un ritual de visto bueno.
- 50 preguntas que plantear antes de implantar IA: guía del comprador para pymesEN(artículo en inglés) — la diligencia en la fase de compra que saca a la luz las lagunas en los documentos de gobernanza antes de la firma, no después.
Preguntas frecuentes
¿Cuándo empieza a aplicarse el Reglamento de IA a las pymes británicas y qué obligaciones ya están vigentes?
¿Cuánto cuesta adaptar la gobernanza de la IA después frente a diseñarla desde el inicio en una pyme de 180 personas?
¿Comprar ChatGPT Enterprise o Microsoft Copilot transfiere al proveedor el cumplimiento del Reglamento de IA?
¿En qué se traduce realmente la gobernanza de la IA desde el primer día para una pyme?
¿El Digital Omnibus (Reglamento (UE) 2026/1744) aplaza el Reglamento de IA lo suficiente como para que una pyme pueda esperar?
¿Qué es una evaluación de impacto relativa a los derechos fundamentales (FRIA) del artículo 27 del Reglamento de IA y quién debe realizarla?
¿La certificación ISO 42001 ayuda con la preparación ante el Reglamento de IA o son vías de cumplimiento distintas?
Fuentes
- 1.Regulation (EU) 2024/1689 — Artificial Intelligence Act — European Parliament and of the Council · 2024
- 2.Regulatory Framework on AI — European Commission · 2024
- 3.2025 AI Index Report — Chapter 6: Policy and Governance — Stanford Institute for Human-Centered AI (HAI) · 2025
- 4.AI Principles (revised May 2024) — OECD · 2024
- 5.Artificial Intelligence Risk Management Framework (AI RMF 1.0) — NIST · 2023
- 6.Artificial Intelligence Playbook for the UK Government — UK Government Digital Service / DSIT · 2025
- 7.Guidance on AI and Data Protection — Information Commissioner's Office (ICO) · 2023
- 8.AI and Data Protection Risk Toolkit / AI Auditing Framework — Information Commissioner's Office (ICO) · 2023
- 9.GDPR's Effects on Firm Data and Computation Use (Bessen, Janßen, Peukert, Seamans) — MIT Sloan · 2022
- 10.Guidelines for Secure AI System Development — National Cyber Security Centre (NCSC) · 2023
- 11.AI Opportunities Action Plan — UK Department for Science, Innovation and Technology (DSIT) · 2025
- 12.AI Foundation Models: Initial Report — Competition and Markets Authority (CMA) · 2023
- 13.Guidelines for Providers of General-Purpose AI Models — European Commission · 2024
¿Quiere esto aplicado a su empresa?
AI Foundation Audit — una evaluación estructurada de su huella de IA: riesgos de integración, brechas de gobernanza, oportunidades de ROI. Entregada como un informe completo sobre el que puede actuar.
Recibe su AI Opportunity Report (informe de oportunidades de IA) y su Implementation Brief (documento técnico de implementación), adaptados a su empresa y entregados de inmediato.